跳到主要内容
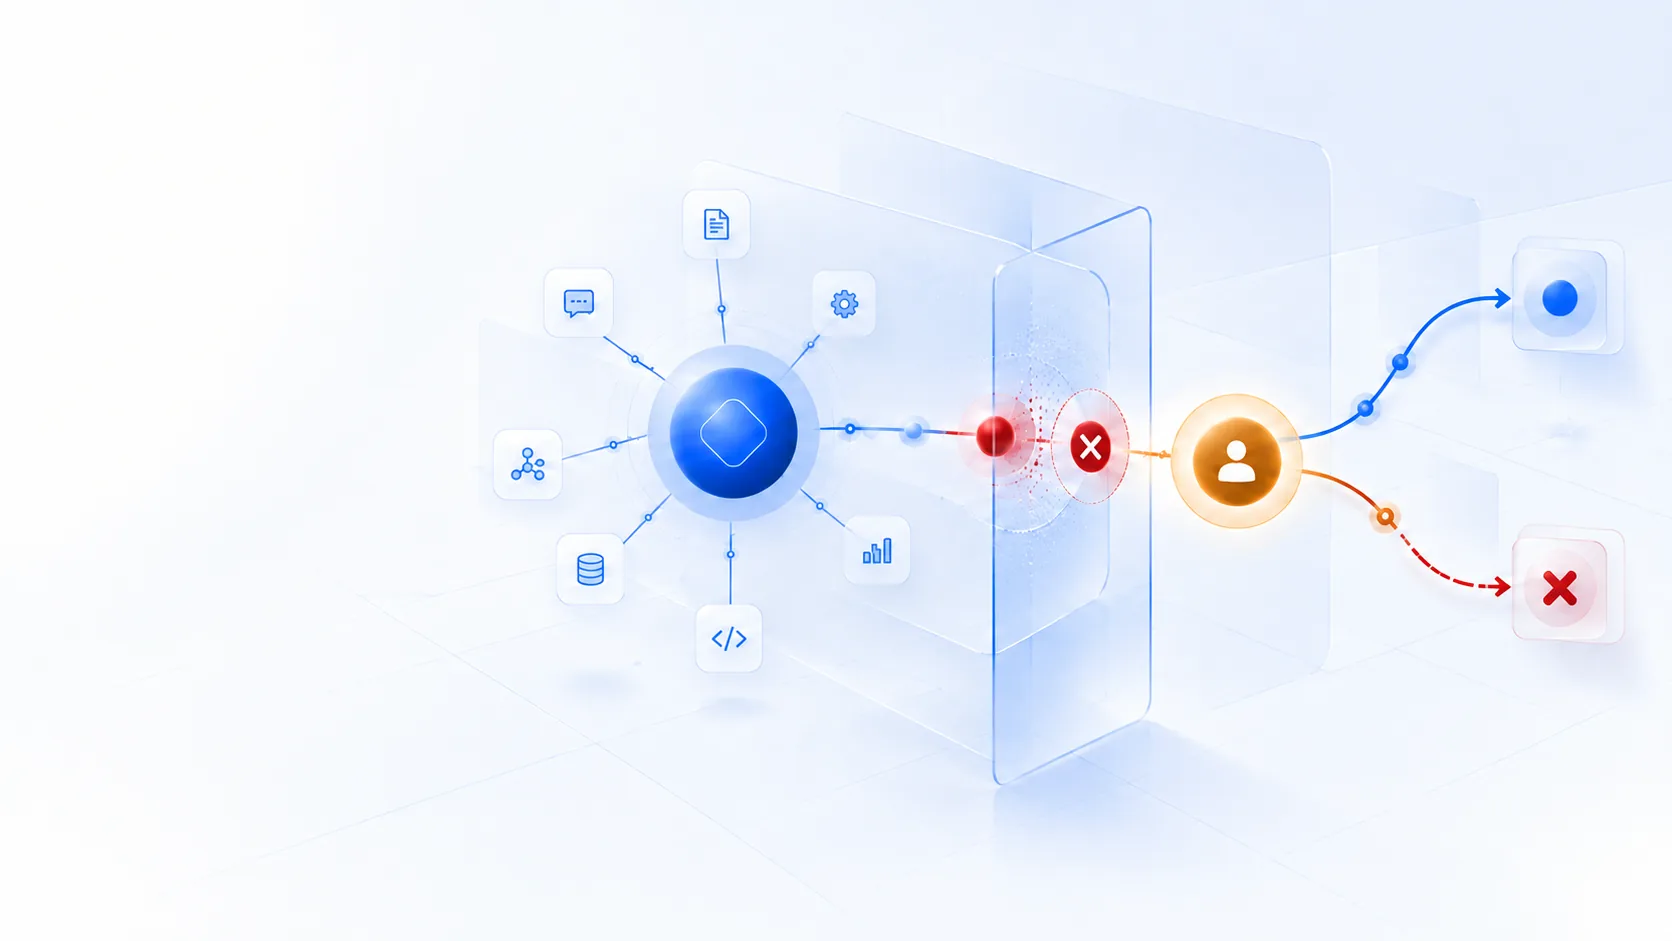
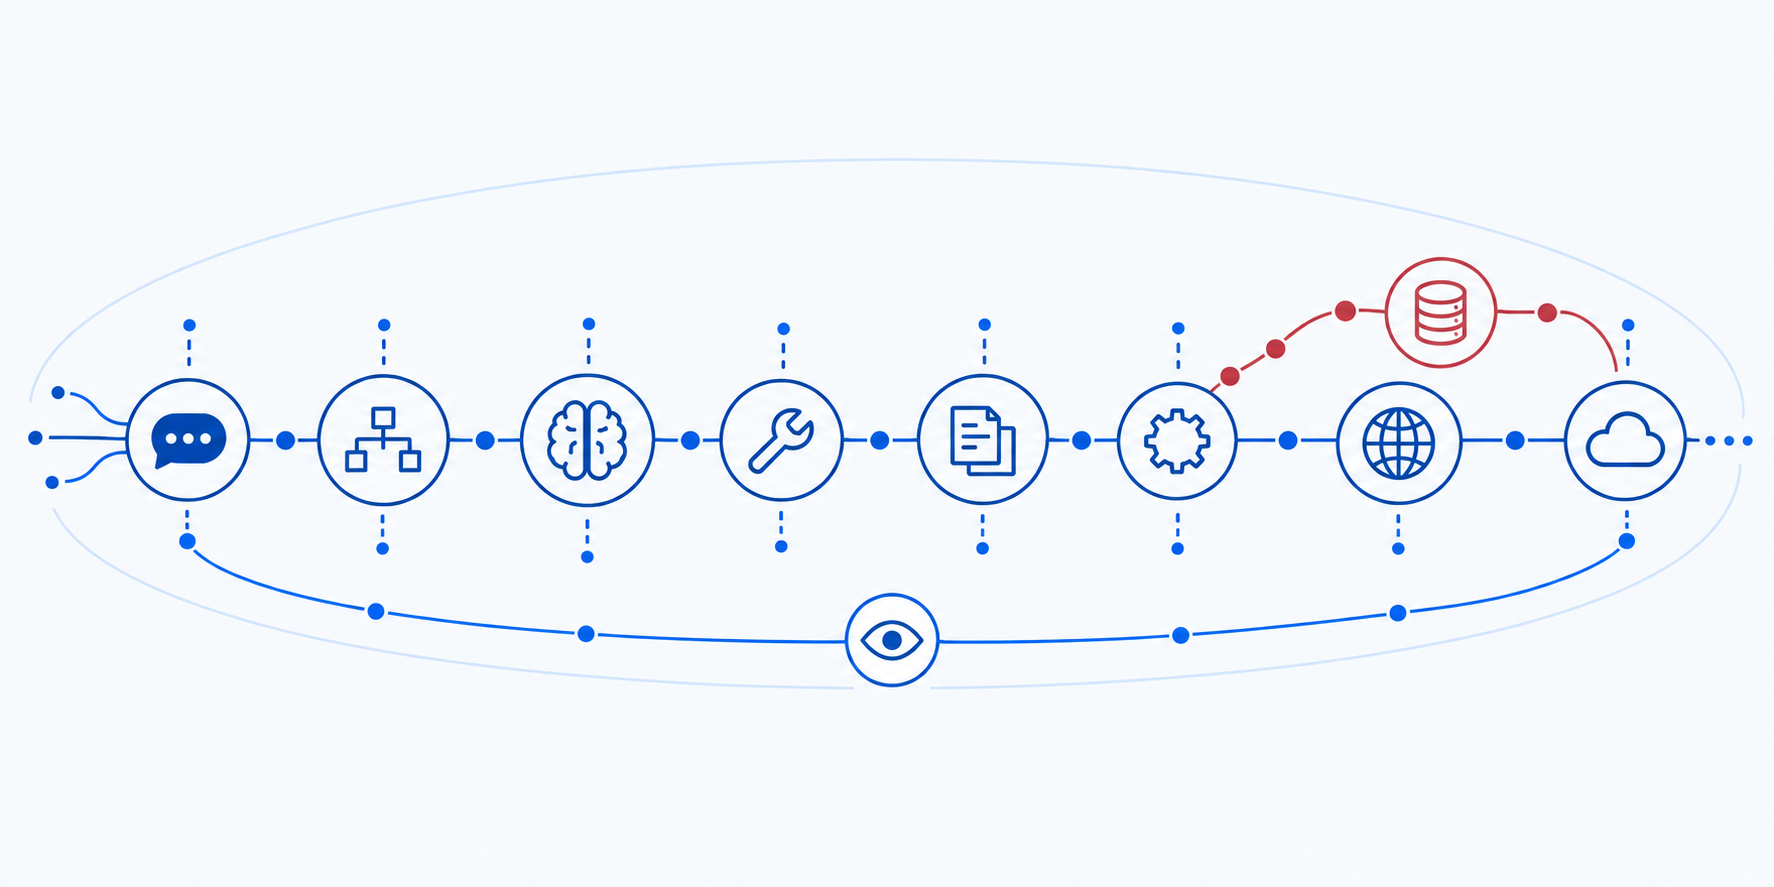
智能体风险行为在控制边界被阻断并进入人工审批,智能体画像作为辅助关系呈现
上线后运行管控

看清智能体行为,
及时控制运行风险

面向智能体上线后的持续运行阶段,发现环境中的智能体及其行为链,监测会话、任务规划、工具调用、网络请求和文件操作,识别异常行为与安全风险,并在决策和执行阶段通过参数约束、行为阻断、人工审批等方式进行干预。

Runtime visibility

当智能体开始自主行动,需要进行实时安全管控

智能体能够连续规划任务、调用工具并操作真实业务数据。仅在上线前进行一次检查,无法回答运行过程中正在发生什么。

01 / IDENTITY

有哪些智能体正在运行,分别由谁使用?
02 / ACTION

它们规划了什么、调用了什么、执行了什么?

03 / DATA

它们访问和传输了哪些数据?

04 / CONTROL

风险行为能否在造成影响前得到控制?

当前支持的智能体应用

Supported applications
  • OpenClaw
  • DeepSeek Harness
  • WorkBuddy
  • Hermes
  • n8n
  • Coze
  • VS Code
  • Codex
Runtime protection loop

从看清行为到持续优化防护策略

系统以智能体为治理对象,将资产、会话、行为、风险、干预结果和策略变化关联起来,形成持续运行的安全闭环。
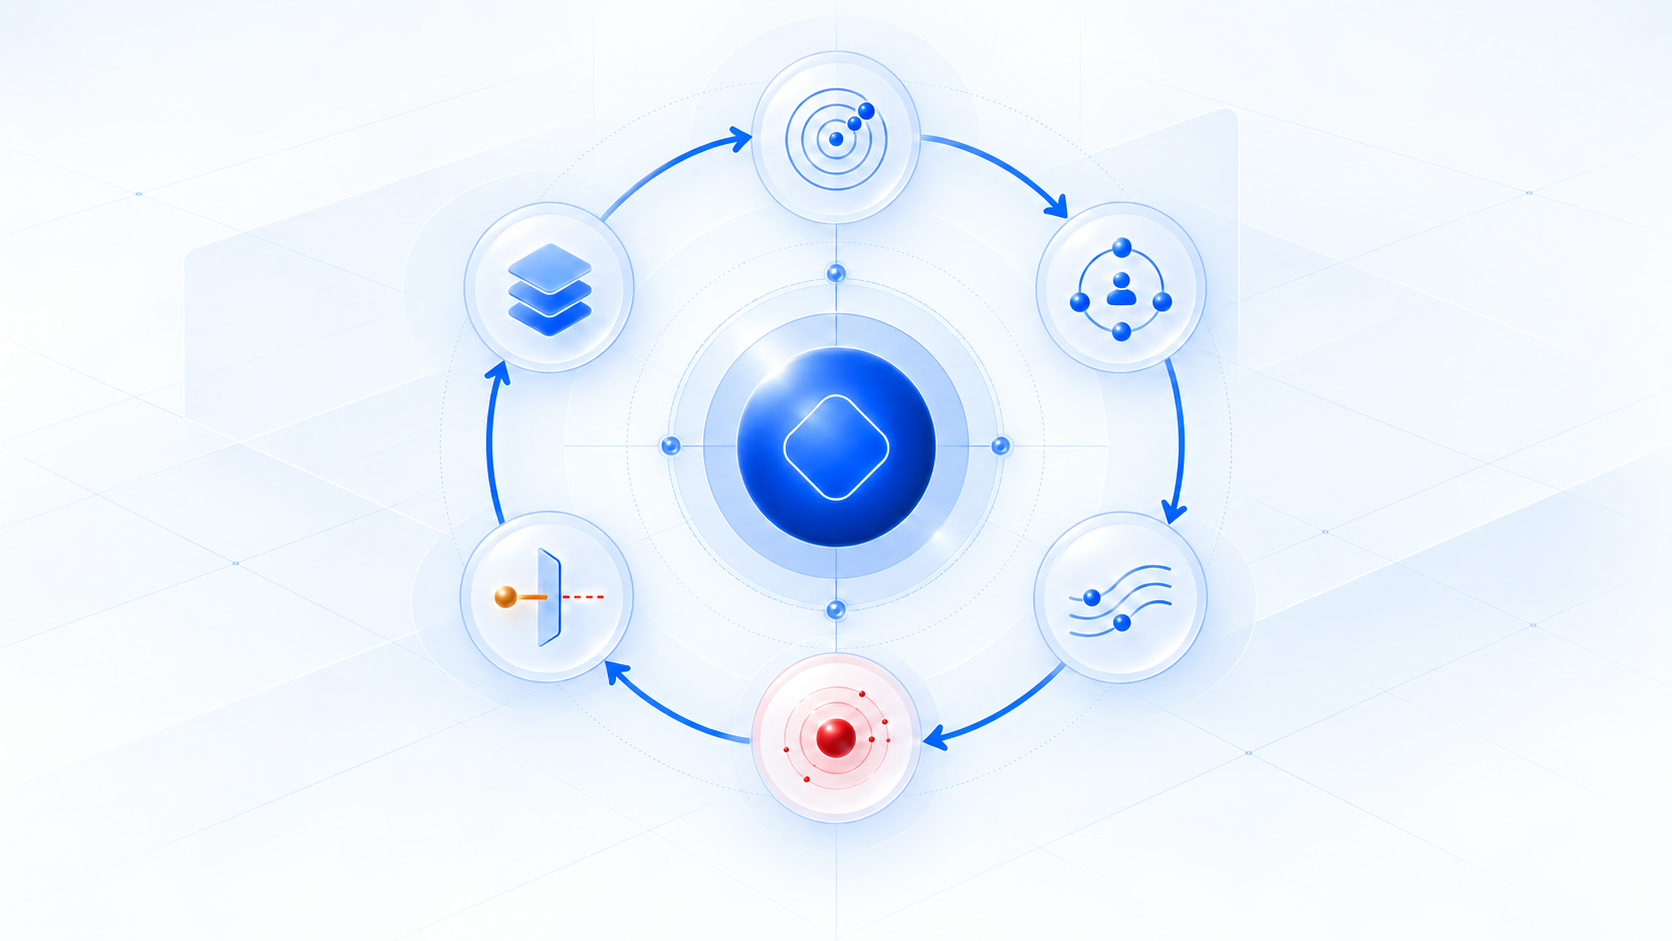
发现、画像、观测、研判、干预和优化构成的运行防护圆形闭环发现智能体建立智能体画像持续观测行为识别运行风险干预危险动作优化策略与安全档案
01 / DISCOVER发现智能体

自动发现运行中的智能体,维护资产清单和运行位置。

02 / PROFILE建立智能体画像

梳理模型、工具、技能、MCP、知识库及调用关系。

03 / OBSERVE持续观测行为

记录会话、规划、工具调用、网络请求和数据操作。

04 / ASSESS识别运行风险

结合行为关系、威胁模型和规则识别异常操作。

05 / INTERVENE干预危险动作

通过约束、阻断、审批和二次研判控制风险。

06 / IMPROVE优化策略并沉淀档案

依据处置效果调整策略,形成安全档案和行为基线。

Identity & behavior chain

从智能体清单深入到完整行为链

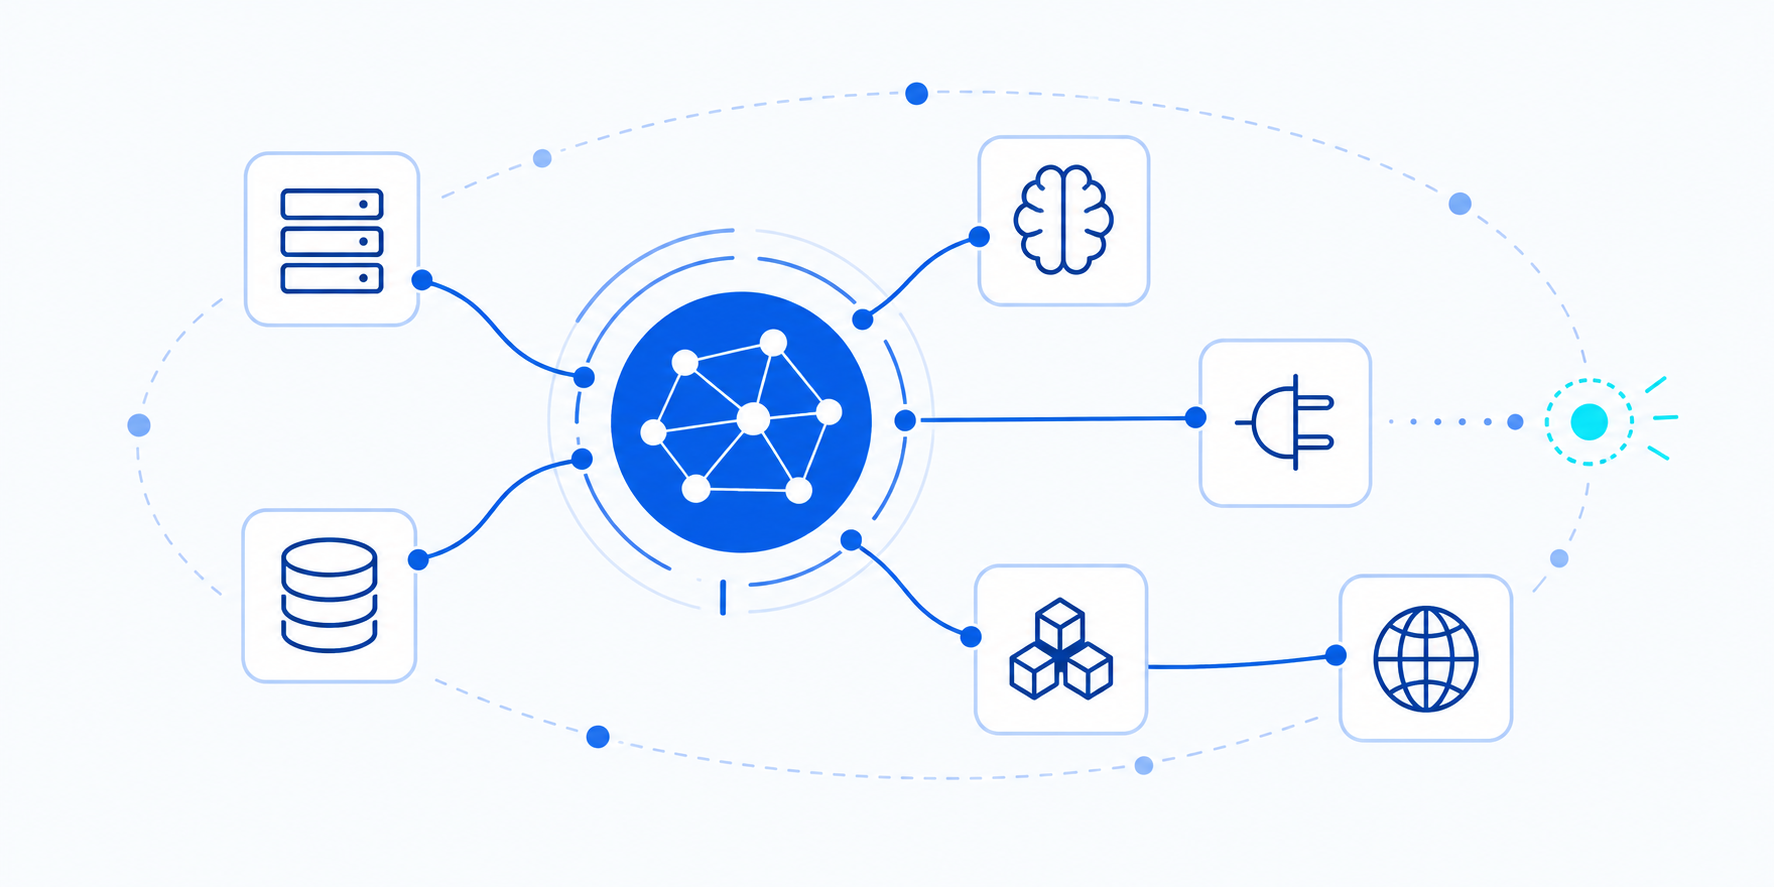
以智能体身份为核心,关联运行环境、会话、模型、工具和数据操作,帮助安全人员还原智能体在一次任务中做了什么。
智能体发现与画像

PROFILE
以智能体身份为中心关联运行环境、模型、工具、技能、MCP、知识库和外部服务的扁平关系图
自动发现智能体并动态维护清单
识别运行位置、用途和相关环境
梳理模型、SKILL、MCP及服务
持续关联行为、风险和处置情况

行为链持续可视

TRACE
从会话规划到工具、文件、数据、网络和外部服务的扁平连续行为链
记录会话上下文和任务规划
观察工具、网络、进程与文件操作
关联输入输出、数据访问和传输
按智能体与会话追踪连续行为
运行态监测与干预

从发现风险到干预危险动作

系统结合智能体行为、威胁模型和外部情报识别运行风险,并在决策和执行阶段提供不同层级的控制手段。
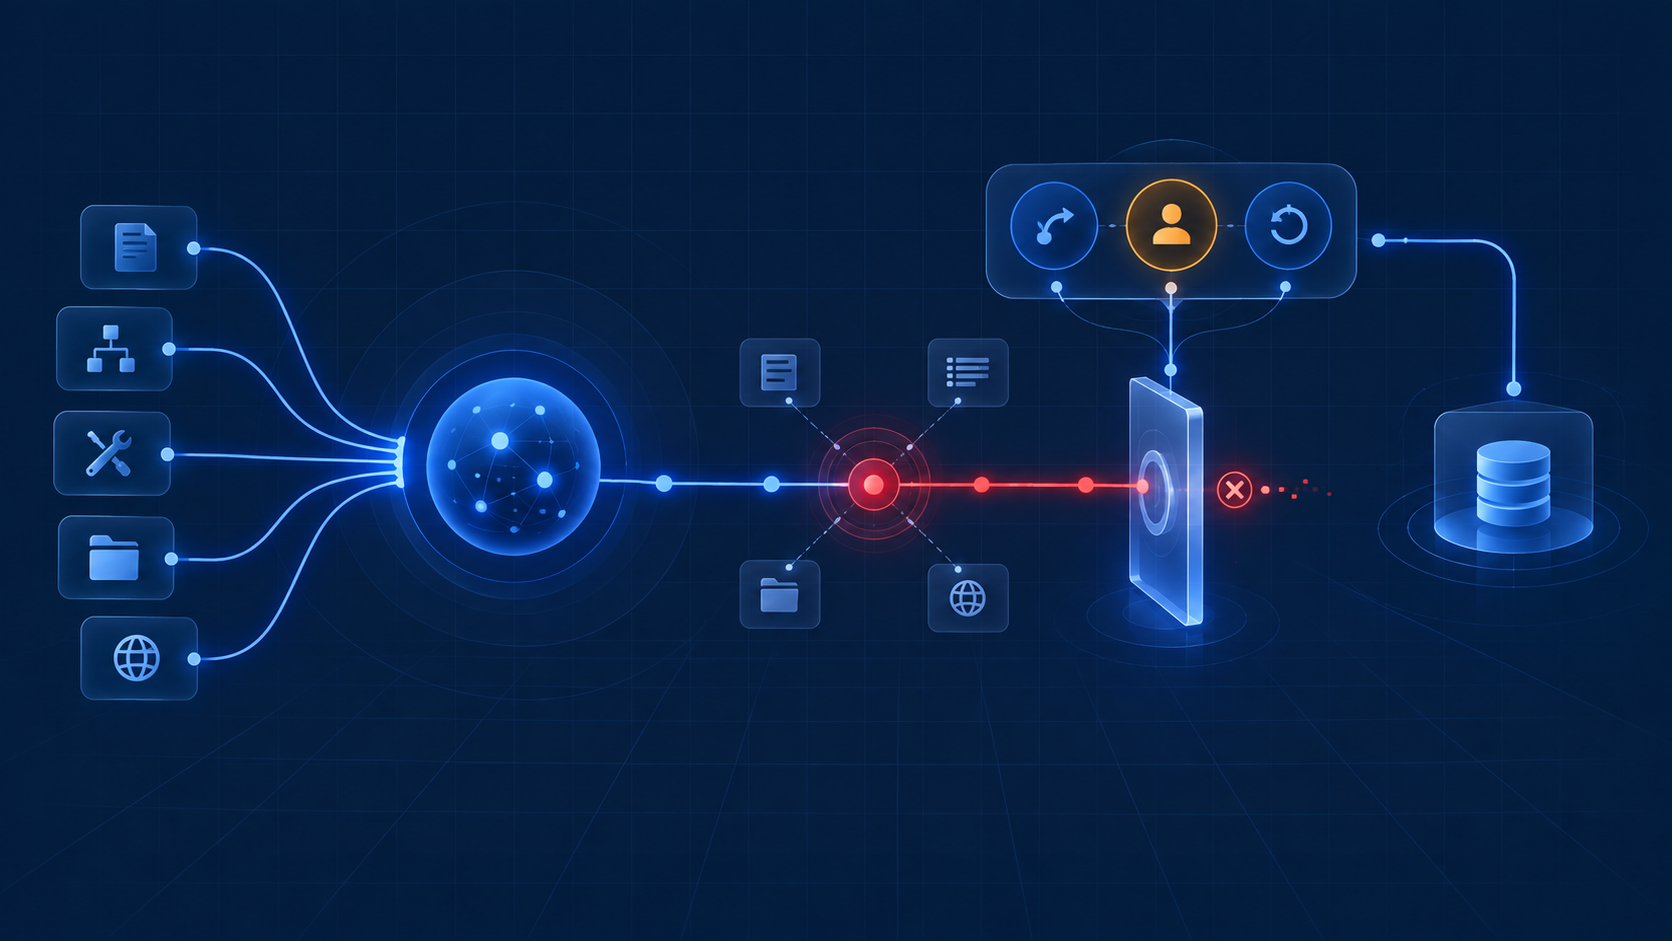
智能体行为流经过风险识别后在执行控制边界被阻断,并进入人工审批和二次研判
01 / ASSESS

运行风险研判

识别异常工具调用、越权操作、危险命令、异常文件访问和敏感数据外发,并关联智能体、会话和行为证据。

02 / CONTROL

风险控制

在风险动作执行过程中,通过操作拦截等方式限制危险操作,降低风险进一步扩大的可能。

03 / DECISION

决策干预与人工介入

通过上下文干预、安全引导、人工审批、控制权接管或二次研判,使高风险操作进入明确的授权和处置流程。

具体可观测数据、阻断位置和干预方式以接入环境及项目评估为准;人工审批和控制权接管保留明确的操作记录。
Strategy & security archive

让每一次风险处置转化为持续治理依据

围绕单个智能体持续关联行为、风险、干预结果和策略变化,使安全团队能够复盘处置效果并逐步建立行为基线。

策略持续优化

将风险研判、行为阻断和人工处置结果转化为后续策略调整依据。

01对照风险研判、行为阻断和人工处置结果
02识别正确拦截、误报、漏报和正确放行
03将复盘结果转化为后续策略调整依据
04策略更新保留审核、版本和操作记录

专属安全档案

形成按智能体组织的历史记录,支持持续治理与行为基线建设。

01汇总智能体基础属性、行为链和风险记录
02记录阻断、审批、研判和处置结果
03沉淀策略变化和历史操作记录
04通过持续监测逐步形成行为基线
Core scenarios

三大核心场景

敏感数据泄露防护

识别并控制异常数据访问和外发

持续观察智能体对文件、数据、网络和外部工具的访问行为,识别超出任务目标或授权范围的敏感数据操作,并根据风险等级进行参数限制、人工审批、行为阻断或安全引导。

形成数据访问、传输、风险判断和处置过程的连续证据。
要求
映射
智能体安全合规

将安全要求转化为可监测、可控制、可审计的能力

围绕智能体身份、权限、工具调用、自主行为和数据处理过程,提供风险识别与分级、人工授权、运行监测、异常处置和日志留存能力,为安全检查、问题整改和持续治理提供依据。

帮助企业降低智能体应用的合规风险,但不承诺自动满足特定标准、认证或监管要求。
会话
调用
风险
处置
策略变化记录
智能体行为追溯

还原一次任务中的完整调用与处置过程

将智能体、会话、模型、工具、文件、进程、网络行为与研判、阻断、审批和策略变化关联起来,支持从风险事件回溯行为链和责任边界。

为事件调查、内部复盘和安全审计提供可查询的证据链。
Access & deployment

将运行防护接入现有智能体环境

系统可根据智能体运行环境采用插件或eBPF方式接入,并支持将上层管控平台部署在企业内网。具体采集范围、可执行动作、操作系统条件和网络要求,以项目适配评估为准。

插件接入
eBPF接入
智能体环境
企业内网
运行安全
管控平台

从看清运行行为开始建立安全管控

告诉我们当前使用的智能体、运行环境、关注的数据与行为风险,以及希望采用的接入方式,我们将进一步沟通适配范围和试用方案。

申请试用自动预选运行管控产品