跳至主要內容
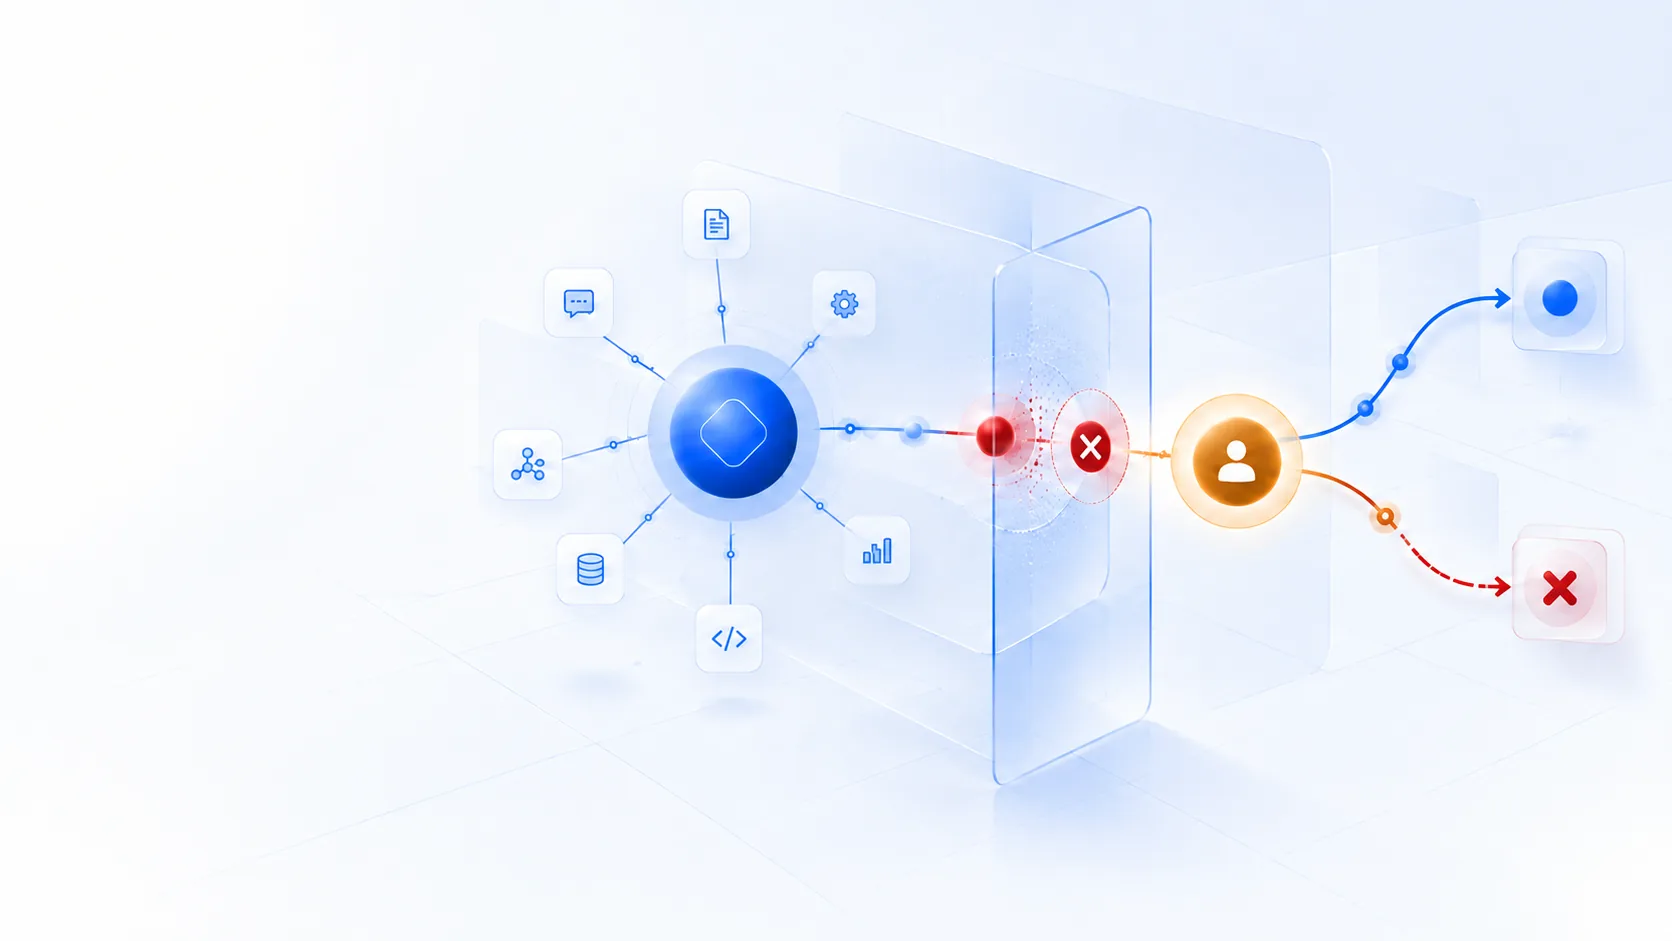
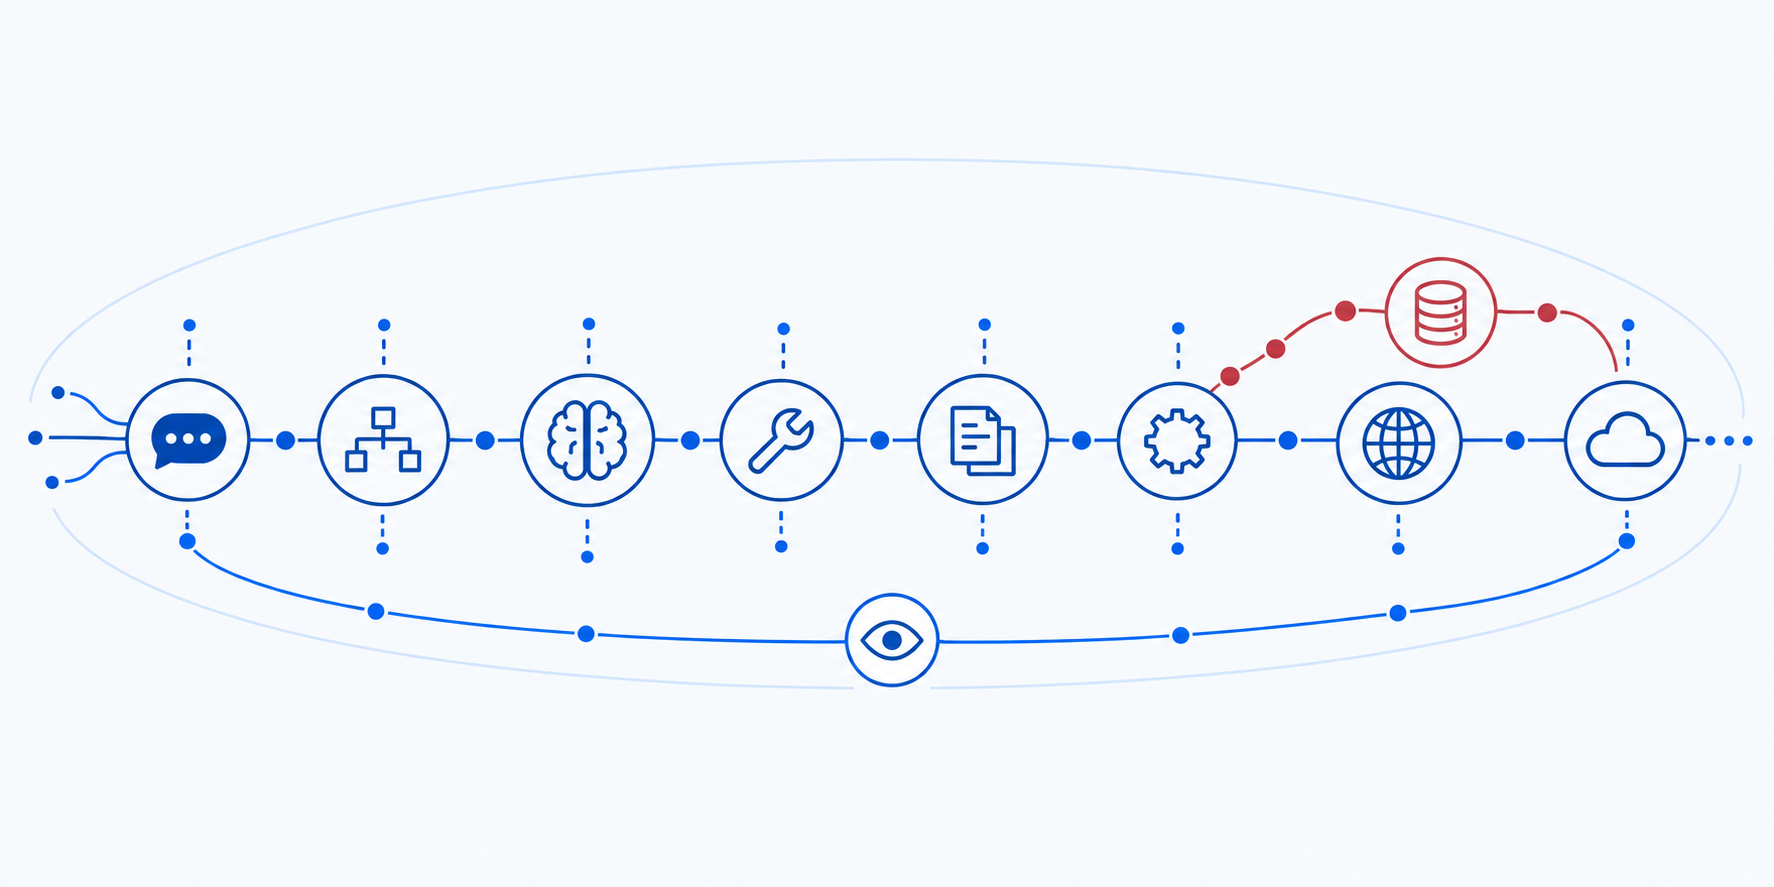
智能體風險行為在控制邊界被阻斷並進入人工審批,智能體畫像作為輔助關係呈現
上線後運行管控

看清智能體行為,
及時控制運行風險

面向智能體上線後的持續運行階段,發現環境中的智能體及其行為鏈,監測會話、任務規劃、工具調用、網絡請求和檔案操作,識別異常行為與安全風險,並在決策和執行階段通過參數約束、行為阻斷、人工審批等方式進行干預。

Runtime visibility

當智能體開始自主行動,需要進行實時安全管控

智能體能夠連續規劃任務、調用工具並操作真實業務數據。僅在上線前進行一次檢查,無法回答運行過程中正在發生什麼。

01 / IDENTITY

有哪些智能體正在運行,分別由誰使用?
02 / ACTION

它們規劃了什麼、調用了什麼、執行了什麼?

03 / DATA

它們訪問和傳輸了哪些數據?

04 / CONTROL

風險行為能否在造成影響前得到控制?

目前支援的智能體應用程式

Supported applications
  • OpenClaw
  • DeepSeek Harness
  • WorkBuddy
  • Hermes
  • n8n
  • Coze
  • VS Code
  • Codex
Runtime protection loop

從看清行為到持續優化防護策略

系統以智能體為治理對象,將資產、會話、行為、風險、干預結果和策略變化關聯起來,形成持續運行的安全閉環。
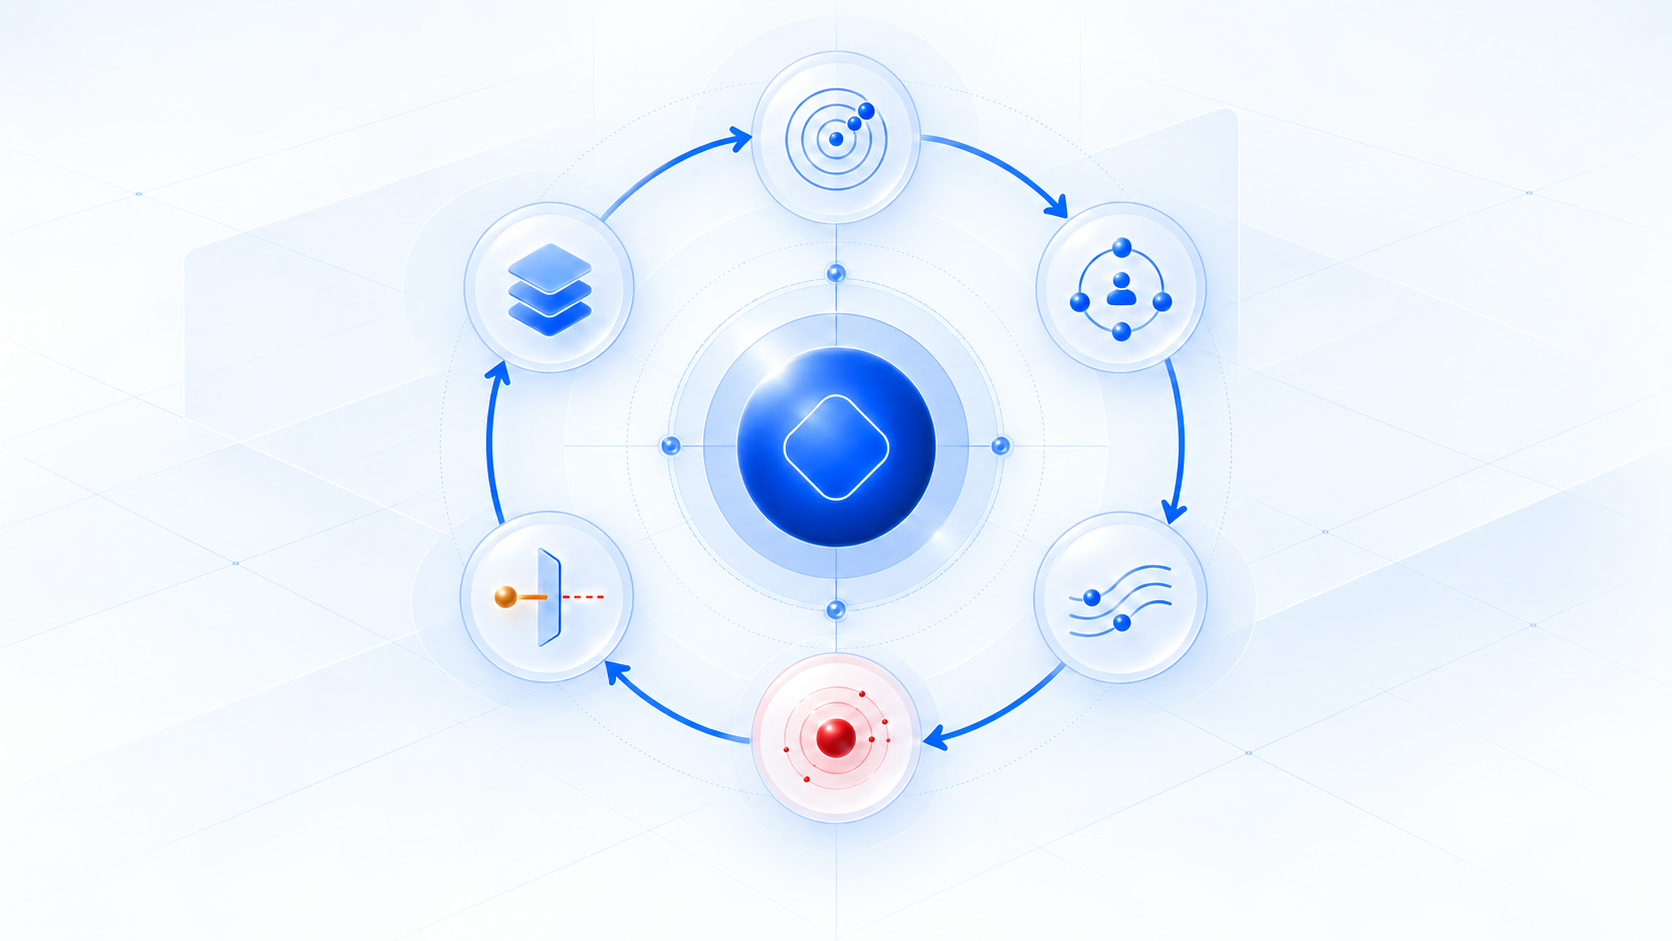
發現、畫像、觀測、研判、干預和優化構成的運行防護圓形閉環發現智能體建立智能體畫像持續觀測行為識別運行風險干預危險動作優化策略與安全檔案
01 / DISCOVER發現智能體

自動發現運行中的智能體,維護資產清單和運行位置。

02 / PROFILE建立智能體畫像

梳理模型、工具、技能、MCP、知識庫及調用關係。

03 / OBSERVE持續觀測行為

記錄會話、規劃、工具調用、網絡請求和數據操作。

04 / ASSESS識別運行風險

結合行為關係、威脅模型和規則識別異常操作。

05 / INTERVENE干預危險動作

通過約束、阻斷、審批和二次研判控制風險。

06 / IMPROVE優化策略並沉澱檔案

依據處置效果調整策略,形成安全檔案和行為基線。

Identity & behavior chain

從智能體清單深入到完整行為鏈

以智能體身份為核心,關聯運行環境、會話、模型、工具和數據操作,幫助安全人員還原智能體在一次任務中做了什麼。
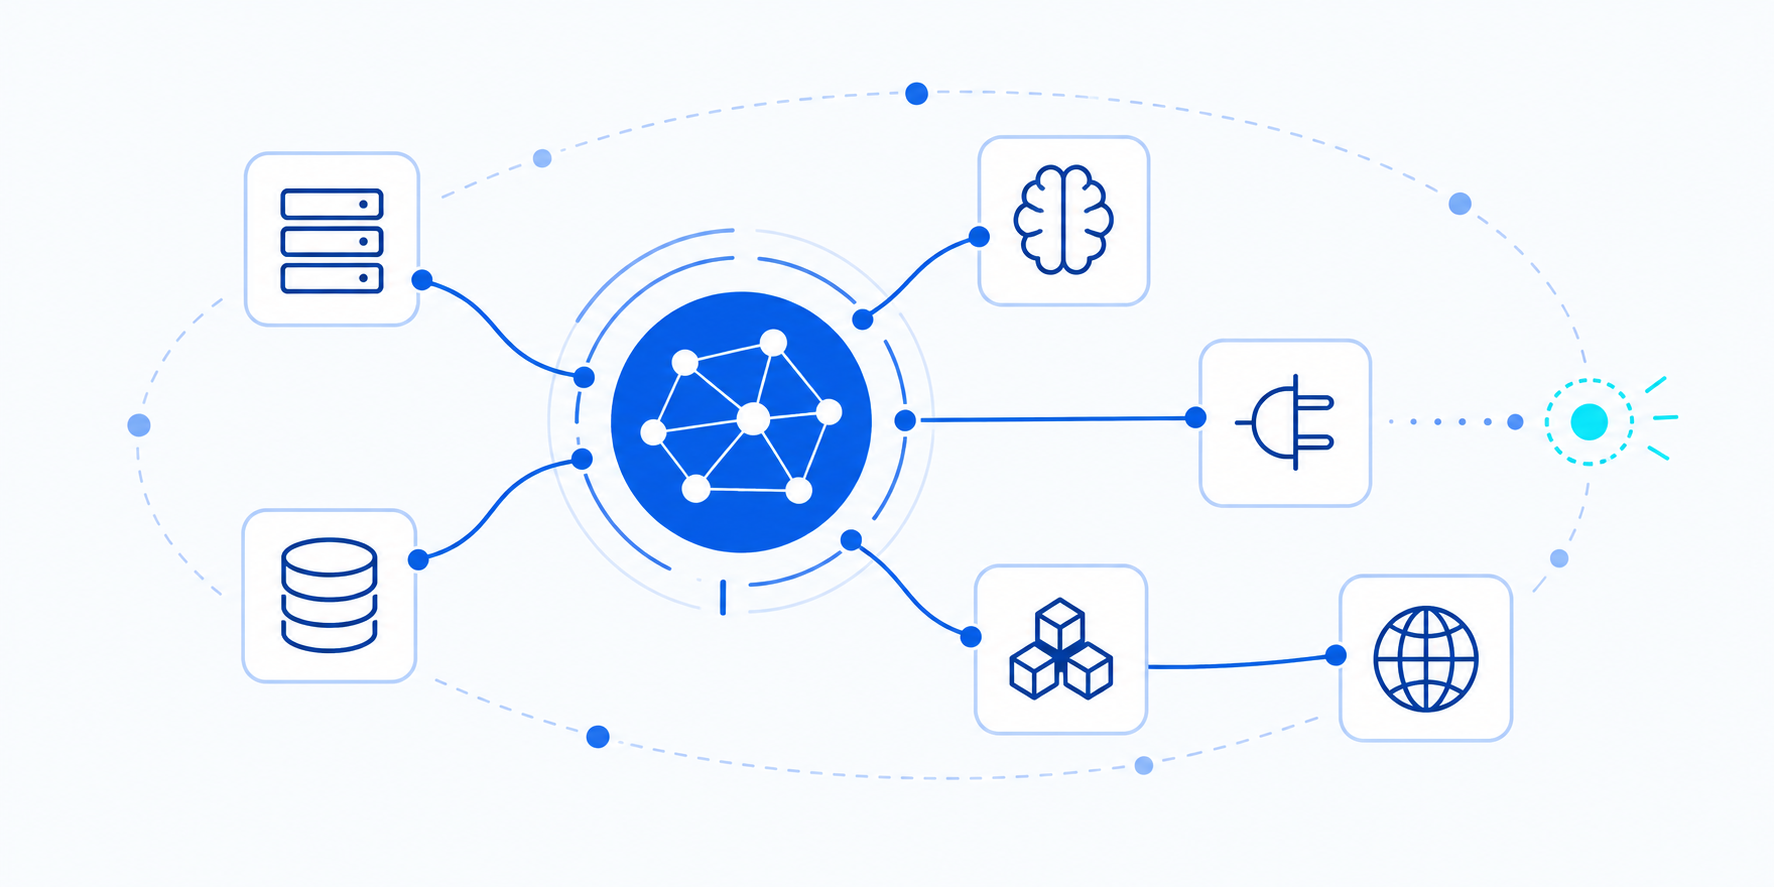
智能體發現與畫像

PROFILE
以智能體身份為中心關聯運行環境、模型、工具、技能、MCP、知識庫和外部服務的扁平關係圖
自動發現智能體並動態維護清單
識別運行位置、用途和相關環境
梳理模型、SKILL、MCP及服務
持續關聯行為、風險和處置情況

行為鏈持續可視

TRACE
從會話規劃到工具、檔案、數據、網絡和外部服務的扁平連續行為鏈
記錄會話上下文和任務規劃
觀察工具、網絡、進程與檔案操作
關聯輸入輸出、數據訪問和傳輸
按智能體與會話追蹤連續行為
運行態監測與干預

從發現風險到干預危險動作

系統結合智能體行為、威脅模型和外部情報識別運行風險,並在決策和執行階段提供不同層級的控制手段。
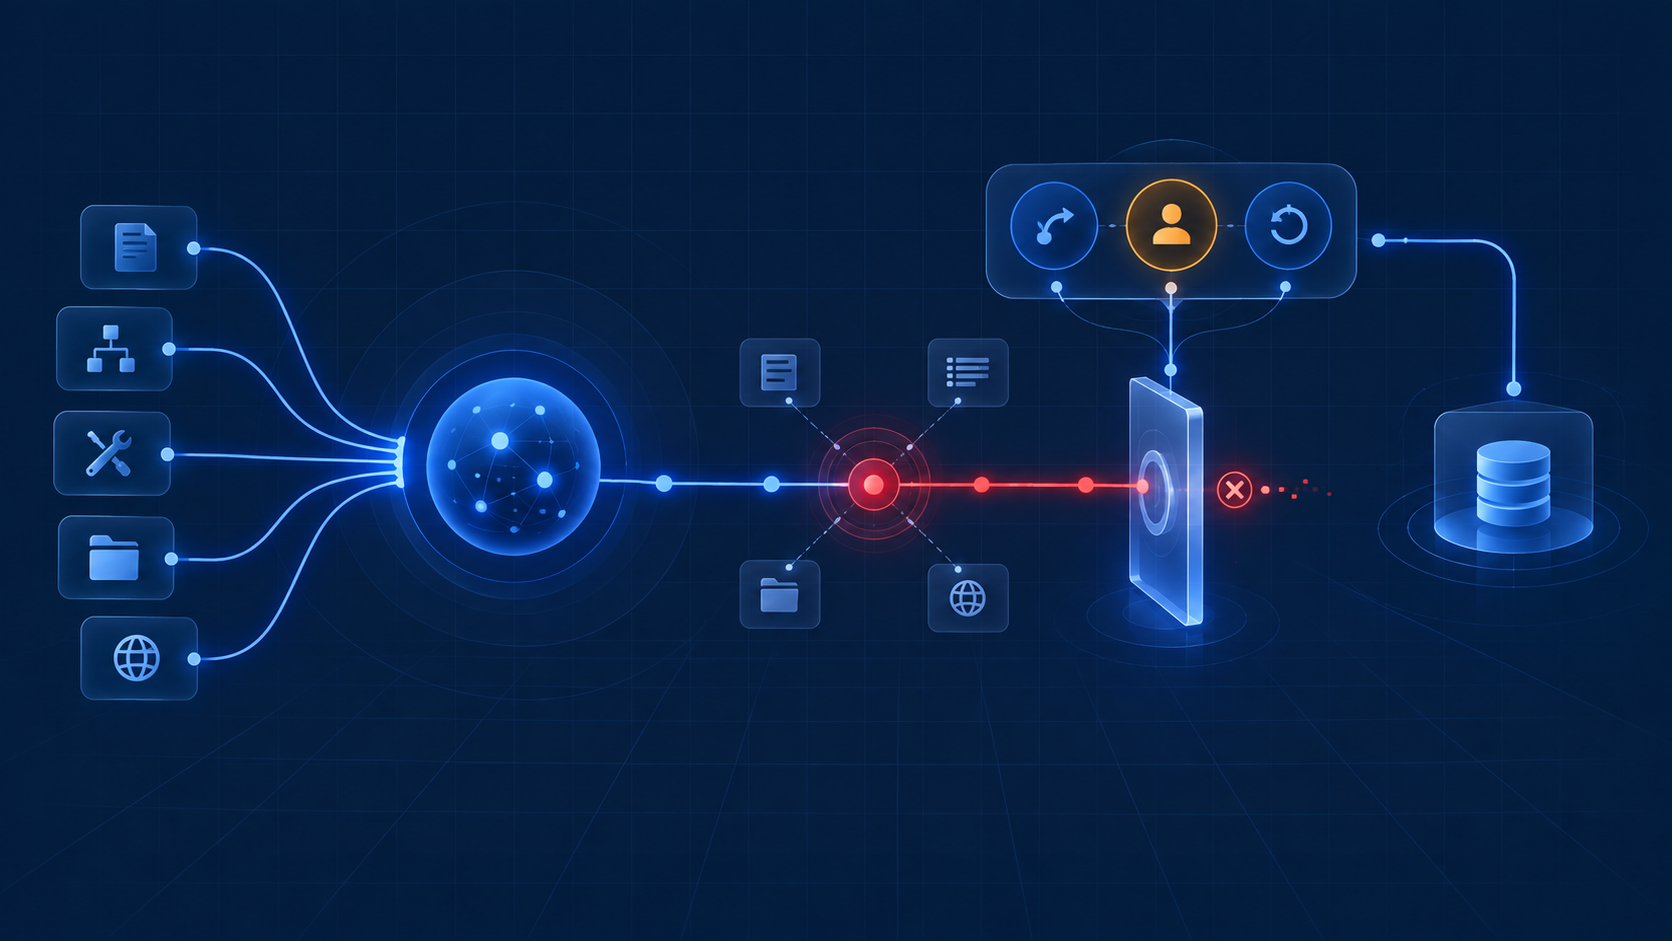
智能體行為流經過風險識別後在執行控制邊界被阻斷,並進入人工審批和二次研判
01 / ASSESS

運行風險研判

識別異常工具調用、越權操作、危險命令、異常檔案訪問和敏感數據外發,並關聯智能體、會話和行為證據。

02 / CONTROL

風險控制

在風險動作執行過程中,通過操作攔截等方式限制危險操作,降低風險進一步擴大的可能。

03 / DECISION

決策干預與人工介入

通過上下文干預、安全引導、人工審批、控制權接管或二次研判,使高風險操作進入明確的授權和處置流程。

具體可觀測數據、阻斷位置和干預方式以接入環境及項目評估為準;人工審批和控制權接管保留明確的操作記錄。
Strategy & security archive

讓每一次風險處置轉化為持續治理依據

圍繞單個智能體持續關聯行為、風險、干預結果和策略變化,使安全團隊能夠復盤處置效果並逐步建立行為基線。

策略持續優化

將風險研判、行為阻斷和人工處置結果轉化為後續策略調整依據。

01對照風險研判、行為阻斷和人工處置結果
02識別正確攔截、誤報、漏報和正確放行
03將復盤結果轉化為後續策略調整依據
04策略更新保留審核、版本和操作記錄

專屬安全檔案

形成按智能體組織的歷史記錄,支持持續治理與行為基線建設。

01彙總智能體基礎屬性、行為鏈和風險記錄
02記錄阻斷、審批、研判和處置結果
03沉澱策略變化和歷史操作記錄
04通過持續監測逐步形成行為基線
Core scenarios

三大核心場景

敏感資料外洩防護

識別並控制異常數據訪問和外發

持續觀察智能體對檔案、數據、網絡和外部工具的訪問行為,識別超出任務目標或授權範圍的敏感數據操作,並根據風險等級進行參數限制、人工審批、行為阻斷或安全引導。

形成數據訪問、傳輸、風險判斷和處置過程的連續證據。
要求
映射
智能體安全合規

將安全要求轉化為可監測、可控制、可審計的能力

圍繞智能體身份、權限、工具調用、自主行為和數據處理過程,提供風險識別與分級、人工授權、運行監測、異常處置和日誌留存能力,為安全檢查、問題整改和持續治理提供依據。

幫助企業降低智能體應用的合規風險,但不承諾自動滿足特定標準、認證或監管要求。
會話
調用
風險
處置
策略變化記錄
智能體行為追溯

還原一次任務中的完整調用與處置過程

將智能體、會話、模型、工具、檔案、進程、網絡行為與研判、阻斷、審批和策略變化關聯起來,支持從風險事件回溯行為鏈和責任邊界。

為事件調查、內部復盤和安全審計提供可查詢的證據鏈。
Access & deployment

將運行防護接入現有智能體環境

系統可根據智能體運行環境採用插件或 eBPF 方式接入,並支持將上層管控平臺部署在企業內網。具體採集範圍、可執行動作、操作系統條件和網絡要求,以項目適配評估為準。

插件接入
eBPF接入
智能體環境
企業內網
運行安全
管控平臺

從看清運行行為開始建立安全管控

告訴我們當前使用的智能體、運行環境、關注的數據與行為風險,以及希望採用的接入方式,我們將進一步溝通適配範圍和試用方案。

申請試用自動預選運行管控產品