01 / BEFORE LAUNCH
智能体安全检测系统
通过主动检测发现环境、模型、配置、工具、技能、MCP及依赖关系中的安全风险,形成可验证、可整改和可复检的安全结论。
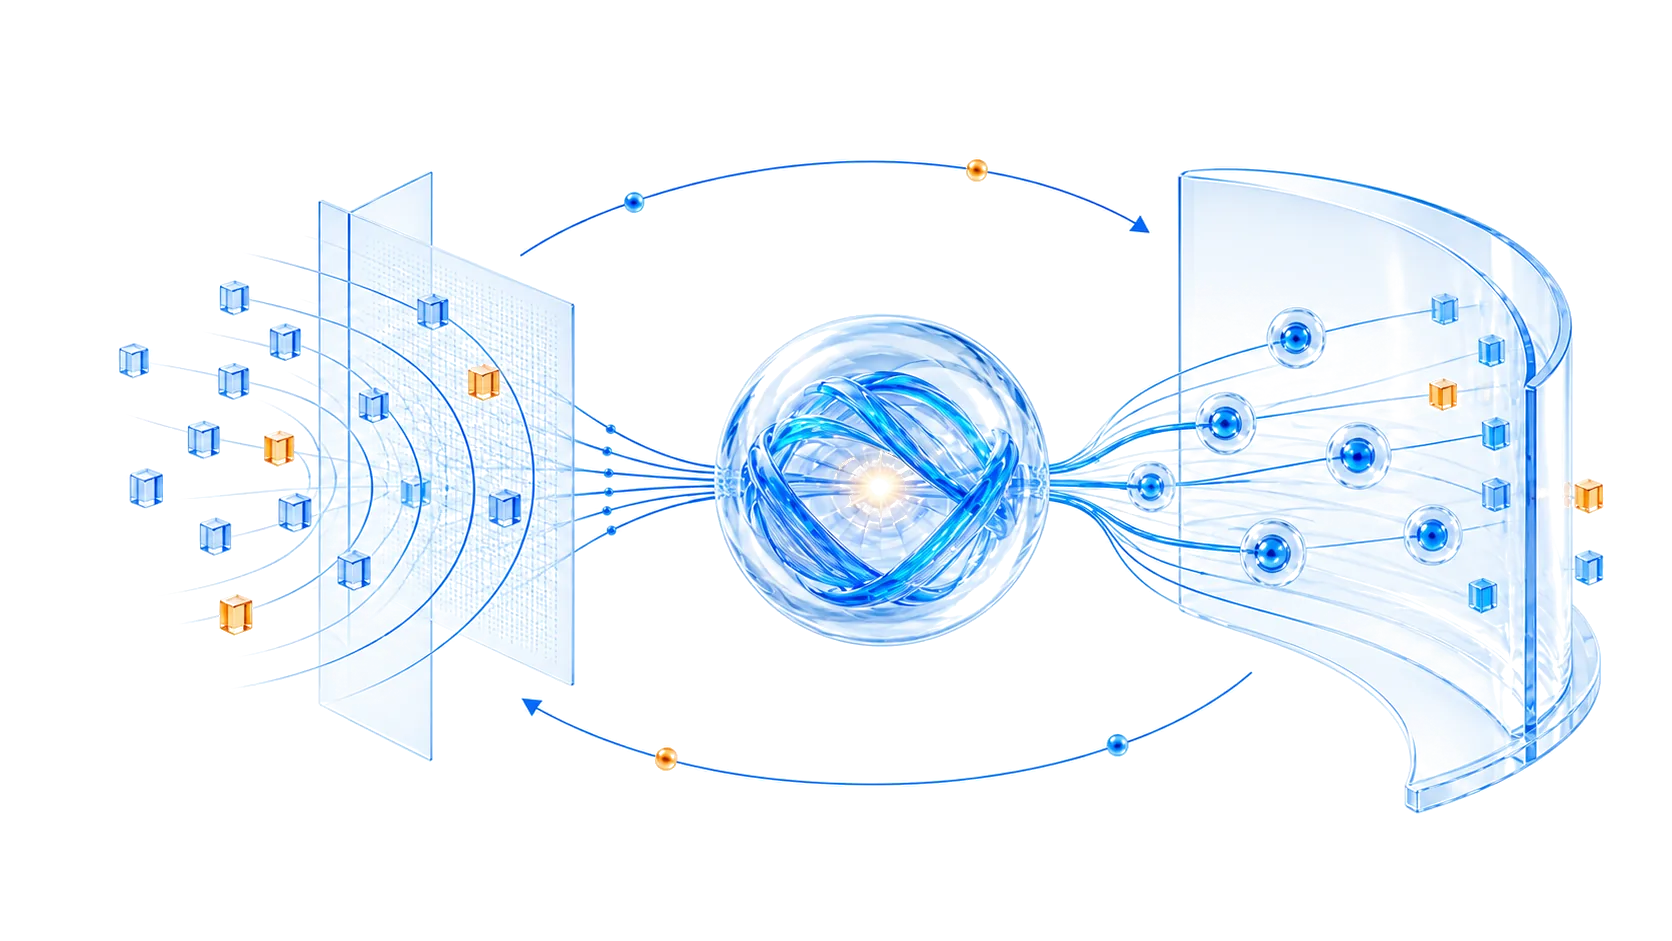
智能体从规划、建设到上线运行,安全需求贯穿工具准入、版本变更和持续运行等不同阶段。瞻星科技通过智能体安全检测系统与智能体运行安全管控系统,覆盖上线前主动检测、上线后行为监测,以及检测结果与运行策略之间的持续联动。
了解产品体系上线前需要尽早发现环境、配置、工具和依赖中的安全问题;上线后需要持续看清智能体做了什么、传输了什么数据,以及是否正在发生风险。两套产品职责独立,并通过检测目标、风险结果和防护策略形成协同。
通过主动检测发现环境、模型、配置、工具、技能、MCP及依赖关系中的安全风险,形成可验证、可整改和可复检的安全结论。
持续采集和分析智能体行为及环境数据,发现异常行为、安全风险以及新出现或发生变化的智能体资产,并进行研判和干预。
从环境、模型、配置、工具、技能、MCP等维度开展检测,发现配置风险、越权风险、恶意代码风险、敏感信息泄露风险及供应链风险。
基于资产语言描述完成计划确认、专家执行、过程监控和报告生成,支持用户自定义智能体统一编排。
记录风险对象、等级、位置、证据和影响,提供整改建议,并在复检后更新残留风险和处置结论。
形成风险清单、检测证据、整改建议、复检结果和安全检测报告,并将确认的风险结果提供给运行安全管控系统。
面向智能体上线后的运行阶段,持续看清智能体及其行为链,识别正在发生的安全风险,并对高风险行为进行研判和干预。
自动发现智能体并维护清单,识别运行环境,梳理其使用的模型、工具、技能、MCP、知识库和相关服务。
采集会话上下文、任务规划、工具调用、网络请求和文件操作等行为数据,记录智能体的输入输出与调用关系。
结合智能体行为识别异常操作和安全风险,通过参数约束、行为阻断、人工审批和二次研判进行干预。
识别新出现的智能体、工具、技能、MCP以及重要配置或版本变化,并将其同步为检测系统的待检测目标。
两套产品不仅分别覆盖上线前和上线后,还通过检测目标和风险结果双向联动。运行过程中发现的新资产与变化项进入检测范围,检测确认的风险则用于完善运行防护策略。
持续发现新智能体、新工具、新技能、新MCP,以及重要配置和版本变化。
新发现的资产和变化项同步至检测系统,进入待检测目标范围。
针对目标开展环境、配置、工具、技能、MCP及依赖风险检测。
将确认的风险对象、风险等级、检测证据和整改建议同步至运行管控。
结合检测结果生成或调整防护策略建议,由安全人员审核确认。
审核通过后更新运行防护策略,并继续观察策略效果和资产变化。
策略生效边界:检测结果用于生成或调整策略建议,必须由安全人员审核确认后更新;不宣称检测风险无需审核即可自动下发或直接阻断。
告诉我们智能体当前处于上线准备、工具准入、版本变更还是持续运行阶段,以及你关注的安全问题。我们将与你进一步沟通适合的产品、联动范围和使用方式。